En Barmetmedia ofrecemos soluciones digitales a medida para que tu marca crezca, conecte y venda más. Diseño, estrategia y tecnología, todo en uno, con un enfoque centrado en resultados reales y medibles.
El 21 de octubre de 2026 el proyecto PHP publicó parches de emergencia para dos vulnerabilidades críticas que ya tienen nombre propio: PHP2Shell. Permiten que un atacante ejecute código en un servidor web con una simple petición y sin necesidad de usuario ni contraseña. PHP es el lenguaje sobre el que funciona alrededor del 70 % de las webs, incluidas las que usan WordPress, WooCommerceWooCommerceWooCommerce: extensión gratuita de WordPress que convierte un sitio web en una tienda online con catálogo, carrito, pasarela de pago y gestión de pedidos. Qué…, PrestaShop o Magento, así que el aviso afecta a una parte enorme de Internet.
En esta guía explicamos qué son estos fallos, a quién afectan, qué versiones los corrigen y qué debe hacer una empresa que tiene su web en un hosting o en un servidor propio.
En resumen
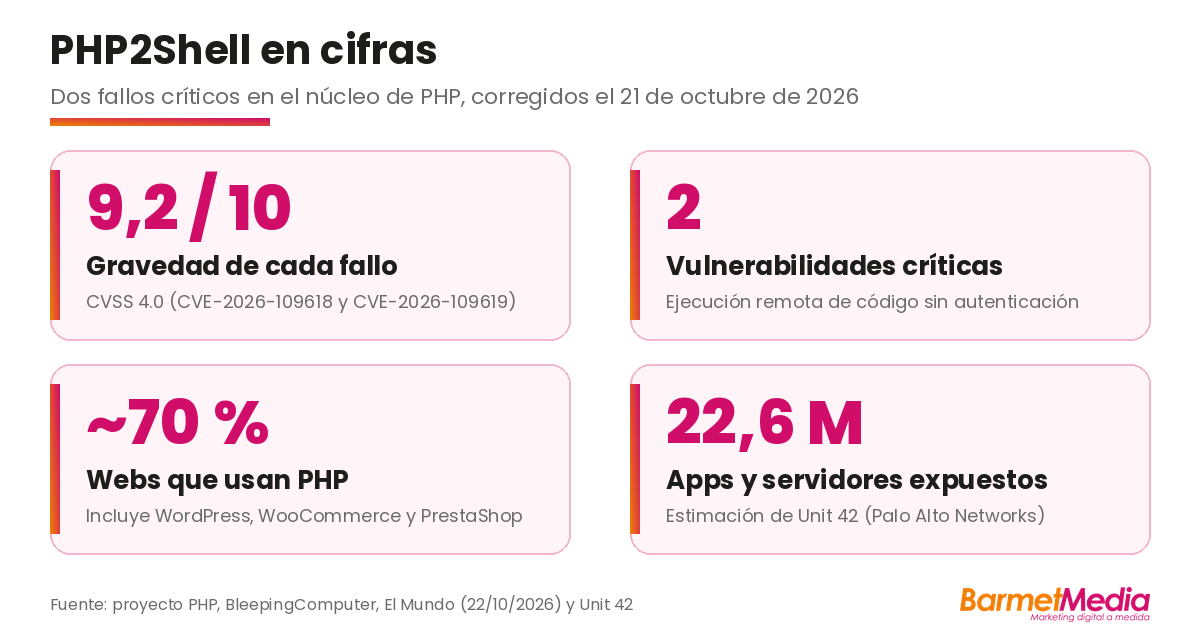
Son dos fallos, CVE-2026-109618 y CVE-2026-109619, con una puntuación de 9,2 sobre 10 (CVSS 4.0).
Permiten ejecución remota de código sin autenticación en servidores PHP que atienden peticiones web.
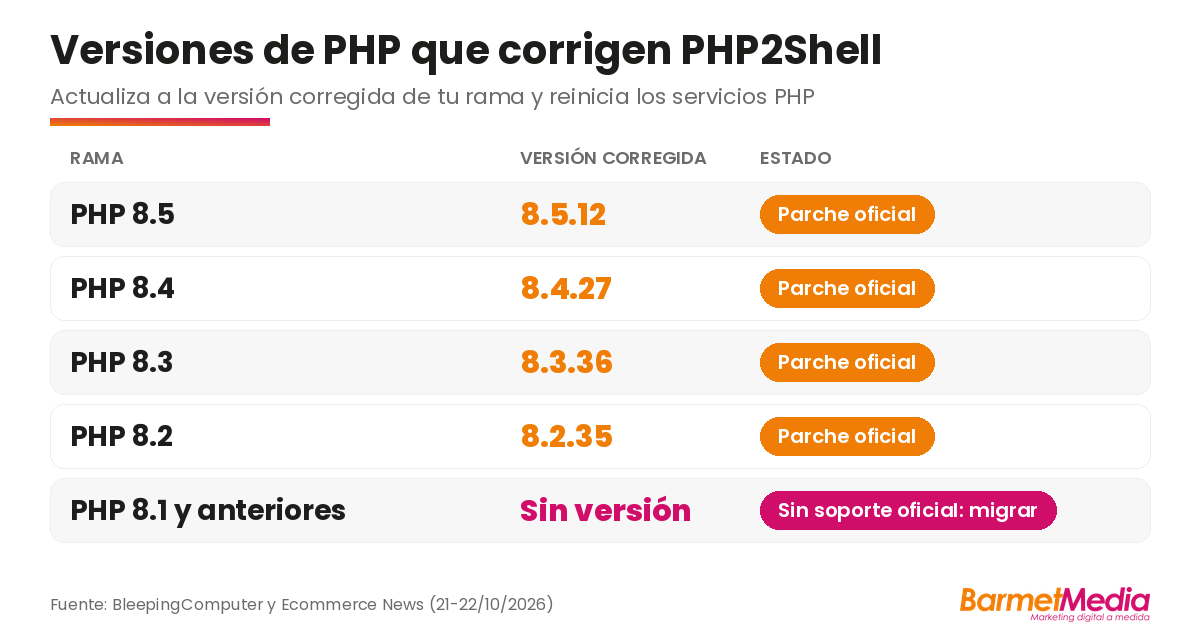
Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
No es un fallo de WordPress ni de un plugin: actualizar el CMS no lo corrige. Hay que actualizar PHP en el servidor.
Ninguna medida de mitigación protege del todo; la única defensa permanente es el parche.
PHP2Shell es el nombre con el que la comunidad de seguridad agrupa dos vulnerabilidades en el núcleo de PHP. El nombre alude a una «shell», es decir, una línea de comandos abierta en la máquina de otra persona: justo lo que consigue el atacante si explota el fallo.
Según la información publicada por el proyecto y recogida por medios especializados, los fallos afectan a cualquier instalación de PHP que sirva peticiones web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. Fueron descubiertos por los equipos de investigación de Calif, OpenAI y Wiz, que trabajaron de forma independiente, y los tres emplearon modelos de inteligencia artificial en su búsqueda.
PHP2Shell en cifras. Fuente: proyecto PHP, BleepingComputer, El Mundo y Unit 42.
Cómo funcionan los dos fallos
Cada vez que alguien visita una página de WordPress o compra en una tienda online, un proceso de PHP recibe la petición, consulta la base de datos, genera la página y limpia la memoria que ha usado. Los dos fallos aprovechan precisamente la preparación y la limpieza de esa memoria.
CVE-2026-109618: error al quedarse sin memoria
PHP fija un límite de memoria por petición. Cuando se alcanza, el intérprete abandona lo que estaba haciendo de golpe. Si eso ocurre mientras monta sus estructuras internas, las deja a medio construir y la fase de limpieza las trata como si estuvieran completas. Un atacante puede forzar esa situación con peticiones diseñadas para saturar el proceso y corromper su memoria, y a partir de ahí llegar a ejecutar su propio código. Los investigadores confirmaron la ejecución remota de código contra Apache con mod_php usando los límites de entrada y de memoria por defecto.
CVE-2026-109619: restos de una petición anterior
PHP reutiliza el mismo proceso para atender peticiones sucesivas. Si un error interrumpe una petición en el momento justo, pueden quedar restos, como errores o datos de sesión, que apuntan a memoria ya liberada. La siguiente petición los usa antes de que se limpien y, con una manipulación cuidadosa, eso basta para ejecutar código.
Por qué la urgencia: ya hay intentos de explotación
Los detalles iban a publicarse el jueves 22 de octubre, pero una publicación en un foro anticipó la existencia de los fallos y el proyecto adelantó los parches un día. Antes de que salieran las versiones corregidas, Cloudflare ya había desplegado reglas en su cortafuegos web para bloquear métodos de explotación conocidos y confirmó que estaba observando los primeros ataques contra ambas vulnerabilidades. También se reportaron intentos contra proveedores de alojamiento.
Las autoridades han reaccionado con recomendaciones tajantes. Según la prensa, el FBI y la NSA aconsejaron retirar de Internet los sistemas que no puedan parchearse de inmediato, conservar los registros del servidor y denunciar cualquier intrusión. En Europa, el CERT-EU recomendó aislar de las redes públicas las aplicaciones expuestas hasta corregirlas. Varias webs públicas se desconectaron por precaución. Unit 42, de Palo Alto Networks, estima que más de 22 millones de aplicaciones web y servidores están expuestos.
Qué versiones de PHP están corregidas
Versiones corregidas por rama de PHP. Fuente: BleepingComputer y Ecommerce News.
Las ramas 8.1 y anteriores ya no reciben actualizaciones oficiales del proyecto. Dada la gravedad, el equipo de seguridad de PHP ha publicado retroportes mínimos del código fuente para PHP 7.4, 8.0 y 8.1 pensados para quien compila PHP por su cuenta o no dispone de un proveedor con soporte extendido. Para el resto, la recomendación es migrar a una rama soportada.
PHP2Shell no es un fallo de WordPress, WooCommerce o PrestaShop
Este es el punto que más confusión genera. La vulnerabilidad reside en el intérprete de PHP del servidor, no en el CMS, el tema o los plugins. Por eso actualizar WordPress, WooCommerceWooCommerceWooCommerce: extensión gratuita de WordPress que convierte un sitio web en una tienda online con catálogo, carrito, pasarela de pago y gestión de pedidos. Qué… o cualquier plugin no corrige PHP2Shell si el PHP del servidor sigue sin parchear. La responsabilidad de aplicar la actualización recae en quien gestiona la infraestructura: el equipo interno, la agencia, el proveedor de hosting o el operador cloud.
Esto no significa que el resto del mantenimiento deje de ser importante. Un sitio con plugins desactualizados sigue siendo vulnerable por otras vías. Pero para este fallo concreto, la acción decisiva se hace en el servidor.
Qué hacer ahora: lista de comprobación para empresas
Averigua qué versión de PHP ejecuta tu web en producciónProducciónproceso de fabricación de los productos o servicios de la empresa.. En WordPress puedes verla en Herramientas > Salud del sitio > Información. En un panel como Plesk o cPanel, en los ajustes de PHP del dominioDominioDominio: nombre único con el que se identifica un sitio web en internet, alquilado por periodos a un registrador y asociado mediante el DNS a los servidores qu….
Pregunta a tu proveedor de hosting o a tu agencia si ya ha aplicado las versiones corregidas y cuándo. Pide confirmación por escrito.
Actualiza a una versión corregida de tu rama (8.5.12, 8.4.27, 8.3.36 u 8.2.35) o migra a una rama soportada si usas una versión antigua.
Reinicia los servicios PHP (Apache, PHP-FPM u otros) tras actualizar. Sin reinicio, los procesos en marcha siguen con el código anterior.
Conserva y revisa los registros del servidor de los últimos días en busca de peticiones anómalas o errores de memoria repetidos.
Si no puedes actualizar de inmediato, aplica las mitigaciones parciales y valora aislar la aplicación de Internet hasta resolverlo.
Mitigaciones parciales (no sustituyen al parche)
Las guías técnicas publicadas coinciden en medidas para reducir la superficie de ataque mientras se actualiza: limitar la memoria y el tamaño de las peticiones, desactivar session.upload_progress y, en PHP 8.5, establecer fatal_error_backtraces=0 y reiniciar todos los procesos. Un desarrollador del núcleo de PHP advirtió de que ninguna mitigación bloquea por completo los ataques y de que solo el parche oficial es una defensa permanente.
Qué vigilar después de parchear
La corrección introduce un límite duro de memoria. Si una aplicación lo alcanza, el proceso puede terminar y omitir los manejadores de cierre. Conviene revisar, tras actualizar, que tiendas online, formularios y procesos largos (importaciones, copias de seguridad) siguen funcionando con normalidad.
Otros avisos de seguridad de la misma jornada
La prensa señaló que el aviso de PHP coincidió con otras correcciones relevantes: Node.js publicó versiones que corrigen diez vulnerabilidades, una de ellas de ejecución remota de código en el descompresor Brotli, y GitLab corrigió un fallo con la máxima puntuación que afecta a instalaciones autogestionadas. Por su parte, la plataforma Railway detuvo las aplicaciones de sus clientes tras detectar un posible acceso a variables de entorno. Ninguna de las tres compañías ha vinculado esos incidentes con PHP2Shell.
Cómo te ayuda BarmetMedia
En BarmetMedia gestionamos el alojamiento y el mantenimiento de webs de empresa en WordPress, WooCommerceWooCommerceWooCommerce: extensión gratuita de WordPress que convierte un sitio web en una tienda online con catálogo, carrito, pasarela de pago y gestión de pedidos. Qué… y PrestaShop. Cuando aparece un fallo de este tipo, el trabajo se divide en tres partes: inventariar qué versión de PHP usa cada sitio, aplicar la actualización y reiniciar los servicios, y verificar después que cada web funciona y que no hay actividad sospechosa en los registros.
Seguridad y mantenimiento web
¿Sabes qué versión de PHP ejecuta tu web?
Revisamos tu sitio, confirmamos si necesita actualización y te explicamos qué hay que hacer, sin compromiso.
Lo está si el PHP del servidor donde se aloja no tiene aplicada una de las versiones corregidas (8.5.12, 8.4.27, 8.3.36 u 8.2.35). El fallo es del lenguaje, no de WordPress, así que depende del servidor y no del plugin o tema que uses.
¿Actualizar WordPress y los plugins soluciona el problema?
No. Esas actualizaciones son recomendables por otros motivos, pero no corrigen una vulnerabilidad del intérprete de PHP. Hay que actualizar PHP en el servidor.
¿Qué hago si mi web usa PHP 7 o una versión antigua?
Las ramas 8.1 y anteriores no reciben actualizaciones oficiales. Debes migrar a una rama soportada (8.2 o superior) o contar con un proveedor que ofrezca soporte extendido. Antes de migrar, conviene probar que el tema y los plugins son compatibles.
¿Debo desconectar mi web?
Las autoridades recomiendan desconectar los sistemas expuestos que no puedan parchearse de inmediato. Si tu proveedor ya ha actualizado PHP, no es necesario. Si no puedes confirmarlo, consulta con un especialista antes de decidir.
¿Cómo sé si ya me han atacado?
Conserva los registros del servidor y revisa peticiones anómalas, archivos nuevos o modificados que no reconozcas y usuarios creados sin tu conocimiento. Si sospechas de una intrusión, cambia contraseñas y claves, y denúncialo a las autoridades competentes.
Nota de transparencia: este artículo se ha elaborado con asistencia de inteligencia artificial y ha sido revisado por el equipo de BarmetMedia. La información corresponde al 22 de octubre de 2026 y puede cambiar a medida que se publiquen nuevos detalles.
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.