En Barmetmedia ofrecemos soluciones digitales a medida para que tu marca crezca, conecte y venda más. Diseño, estrategia y tecnología, todo en uno, con un enfoque centrado en resultados reales y medibles.
Cada cierto tiempo aparece una noticia sobre un ciberataque a una gran organización y, con ella, la misma reacción en muchas pymes: «a mí no me pasará, mi web es pequeña». Es justo al revés. Una web WordPress o PrestaShop sin mantenimiento no necesita que nadie la elija: los ataques son automáticos y recorren Internet buscando versiones desactualizadas. En esta guía te explicamos, paso a paso, cómo se hackea una web, qué deja el atacante dentro, qué obligaciones legales se activan y qué capas de seguridad hacen que, si ocurre, puedas recuperar la web sin perder el trabajo hecho.
En resumen
Nadie es inmune: hasta organizaciones con equipos de seguridad propios sufren ataques. Una web WordPress o PrestaShop es hackeable, y el riesgo está en los plugins y módulos, no tanto en el núcleo.
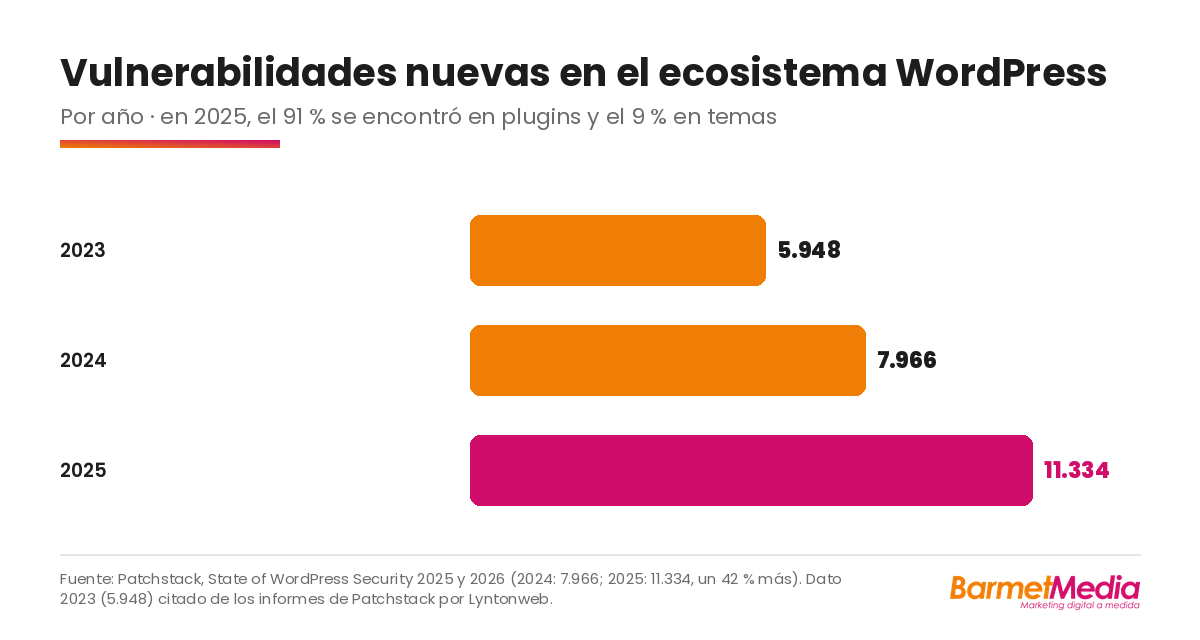
En 2025 se registraron 11.334 vulnerabilidades nuevas en el ecosistema WordPress, un 42 % más que el año anterior (Patchstack).
Un hackeo rara vez se queda en «la web va rara»: deja puertas traseras, usuarios administradores falsos y, a veces, datos personales expuestos.
Lo que marca la diferencia no es no ser atacado, sino tener copias de seguridad probadas, protección activa, limpieza profunda y un plan legal (RGPD) antes de que pase.
Nadie es inmune: qué nos enseñan los ataques a grandes organizaciones
Conviene distinguir bien lo confirmado de lo que no lo está. Estos son los casos que utilizamos como referencia y lo que se sabe de cada uno:
Caso
Qué se sabe
Estado
Pentágono (DMDC)
Brecha en el sistema de recursos humanos del Departamento de Defensa de EE. UU. con datos de unas 2,76 millones de personas vivas y 294.000 fallecidas, entre octubre de 2025 y julio de 2026. Según la prensa especializada, el acceso se produjo por un servidor de intercambio de archivos vulnerable, no por un WordPress.
En marzo de 2021 un ransomware (Ryuk, según fuentes especializadas) dejó inoperativos los sistemas del SEPE; tres meses después, el Ministerio de Trabajo confirmó un nuevo ciberataque.
Dos matices importantes. Primero: ninguno de estos casos está documentado como un hackeo de un WordPress o un PrestaShop; no los citamos para decir eso. Los citamos por lo que demuestran: si organizaciones con equipos de seguridad y presupuestos enormes pueden ser atacadas, ningún sitio puede dar por hecho que no lo será. Segundo: el caso de Hacienda lo mencionamos como lo que fue, una afirmación que la propia administración negó.
La conclusión práctica no es el miedo, sino el enfoque: el objetivo no es «que no te ataquen», sino reducir la probabilidad, detectar a tiempo y poder recuperarte rápido y sin pérdidas.
Por qué WordPress y PrestaShop son objetivos habituales
Son muy populares, y eso los hace rentables para el atacante
WordPress está detrás de aproximadamente el 40 % de todas las webs (40,2 % en octubre de 2026, según W3Techs recogido por Colorlib). Cuando un fallo afecta a un plugin muy instalado, el atacante puede probarlo a la vez contra millones de sitios. PrestaShop sigue la misma lógica en el comercio electrónico: un módulo de pago o de contacto vulnerable abre la puerta a miles de tiendas.
El problema no está en el núcleo: está en los plugins y módulos
Fuente: Patchstack, State of WordPress Security 2025 y 2026. El dato de 2023 está citado de los informes de Patchstack por Lyntonweb.
Según Patchstack, en 2025 se encontraron 11.334 vulnerabilidades nuevas en el ecosistema WordPress, un 42 % más que en 2024; el 91 % estaban en plugins y el 9 % en temas, y solo unas pocas afectaron al núcleo de WordPress, todas de baja prioridad (informe 2026). Además, el 46 % de las vulnerabilidades no tenía parche disponible cuando se hicieron públicas, y los atacantes aprovechan la ventana entre la publicación del fallo y la actualización del sitio (Search Engine Journal).
En PrestaShop ocurre algo equivalente. El blogBlogBlog es un sitio web en el que se publican artículos o entradas de opinión sobre temas específicos. Estos temas pueden variar desde la alimentación, la educaci… oficial del proyecto avisó en enero de 2025 de una ola de ataques a tiendas que explotaban inyecciones SQL en módulos de terceros: los atacantes insertaban scripts maliciosos en la base de datos para robar los datos que los clientes introducen en los formularios; el fallo no estaba en el núcleo de PrestaShop (PrestaShop Project). INCIBE también ha publicado un aviso de vulnerabilidad crítica de tipo XSS almacenado en PrestaShop (INCIBE-2026-337).
España no es una excepción
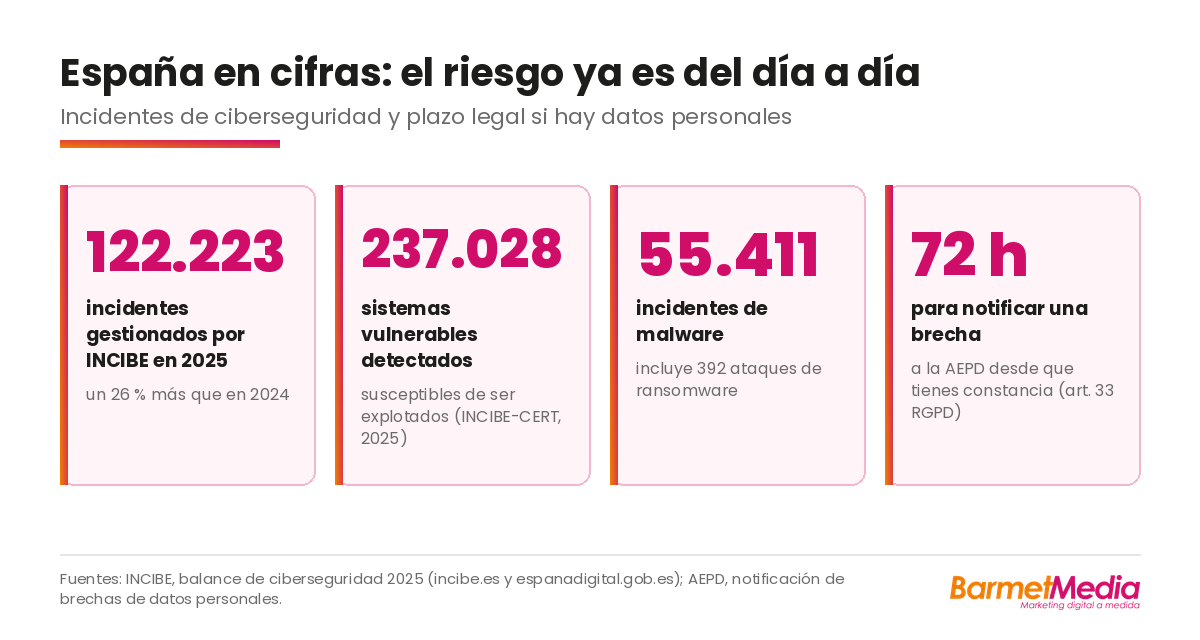
Fuentes: INCIBE, balance de ciberseguridad 2025; AEPD, brechas de seguridad de datos personales.
INCIBE gestionó en 2025 un total de 122.223 incidentes de ciberseguridad, un 26 % más que en 2024, y detectó 237.028 sistemas vulnerables susceptibles de ser explotados; el malware fue la categoría más frecuente, con 55.411 casos (INCIBE).
Cómo se hackea una web, paso a paso
Este es el recorrido típico de un ataque a un WordPress o PrestaShop sin mantenimiento. Es un patrón general, construido a partir de los informes de seguridad citados; cada caso real tiene sus variantes.
Paso 1. El escaneo automático
Los atacantes no eligen víctimas a mano. Programas automáticos recorren Internet buscando versiones concretas de plugins, módulos o temas con fallos conocidos. Tu web no tiene que ser interesante: solo tiene que tener una versión vulnerable.
Paso 2. La entrada
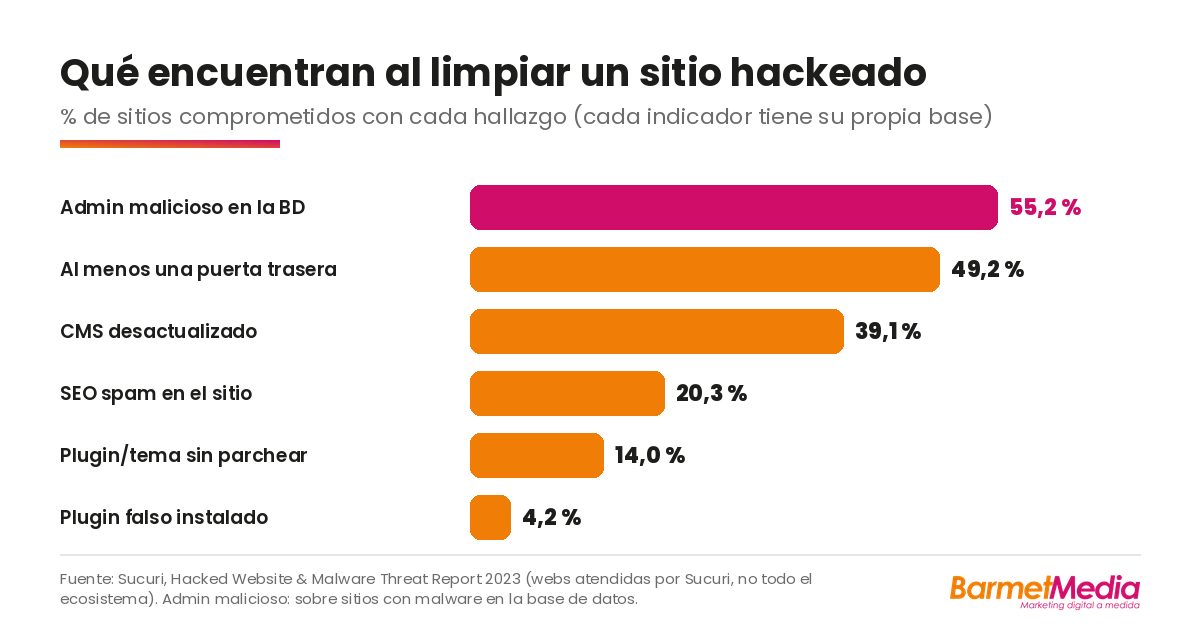
Las vías más habituales son un plugin o módulo desactualizado, un plugin falso o «pirata», o credenciales débiles o filtradas. En los casos que atendió Sucuri en 2023, el 39,1 % de los CMS estaba desactualizado en el momento de la infección y el 13,97 % tenía al menos un plugin, tema o componente vulnerable sin parchear (Sucuri 2023).
Paso 3. La persistencia: puertas traseras y usuarios falsos
Aquí está lo que más se subestima. Una vez dentro, el atacante se asegura de poder volver aunque corrijas el fallo original. En el mismo informe de Sucuri, el 49,21 % de los sitios comprometidos tenía al menos una puerta trasera y el 55,2 % de los que tenían malware en la base de datos incluía al menos un usuario administrador malicioso.
Fuente: Sucuri, Hacked Website & Malware Threat Report 2023. Datos de webs atendidas por Sucuri, no de todo el ecosistema; cada indicador tiene su propia base.
Esto explica por qué «restaurar y ya está» no siempre basta: si la copia que restauras ya contiene la puerta trasera, o si el fallo original sigue sin corregir, el atacante vuelve a entrar.
Paso 4. El uso de tu web
Con acceso asegurado, el atacante monetiza tu sitio. Lo más frecuente es el SEOSEOSEO: siglas de Search Engine Optimization, optimización para buscadores. Es el conjunto de trabajos que hacen que una web aparezca en los resultados no pagados… spam (páginas de otros temas inyectadas en tu dominioDominioDominio: nombre único con el que se identifica un sitio web en internet, alquilado por periodos a un registrador y asociado mediante el DNS a los servidores qu…; 20,3 % de los sitios infectados en el informe de Sucuri), las redirecciones a webs ajenas, el envío de spam o phishing desde tu servidor y, en tiendas online, el robo de datos de clientes mediante scripts que capturan lo que se escribe en los formularios, como en la ola de ataques a PrestaShop de 2025.
Paso 5. La detección (casi siempre tarde)
Muchas webs hackeadas lo descubren cuando Google muestra un aviso de «sitio no seguro», cuando el tráfico cae o cuando un cliente avisa de que ha recibido algo extraño. Para entonces, el daño ya está hecho: sitio en listas negras, confianza de los clientes dañada y, si hay datos personales, plazos legales corriendo.
Paso 6. Las consecuencias
Ámbito
Qué puede pasar
Negocio
Web caída o redirigida, pérdida de ventasVentasproceso de venta de productos o servicios a los clientes. y de presupuestos que entraban por el formulario.
SEOSEOSEO: siglas de Search Engine Optimization, optimización para buscadores. Es el conjunto de trabajos que hacen que una web aparezca en los resultados no pagados… y reputación
Aviso de seguridad en el navegador, desindexación o penalización, contenido spam asociado a tu marca.
Datos
Robo de datos de clientes, usuarios o pedidos; uso de tu servidor para atacar a terceros.
Legal
Posible brecha de datos personales con obligación de notificar a la AEPD en 72 horas (ver más abajo).
Coste de recuperación
Horas de análisis y limpieza que, sin copias fiables, pueden acabar en reconstruir la web desde cero.
Escenario ilustrativo (no es un cliente concreto)
Imagina una tienda PrestaShop que lleva meses sin actualizar un módulo de contacto. Un escaneo automático lo detecta, el atacante inyecta un script en la base de datos y, durante semanas, captura datos de formularios. Nadie lo nota porque la web «funciona». Cuando se descubre, hay que averiguar qué datos se vieron afectados, limpiar la base de datos, cerrar la puerta de entrada, rotar credenciales y valorar si hay que notificar a la AEPD. Quien tenía copias probadas, monitorización y un protocoloProtocololista de comandos estandarizada a la que responde un servidor., tarda horas. Quien no, semanas. Es un ejemplo construido a partir del patrón descrito por PrestaShop; no corresponde a ningún cliente.
La clave: capas de seguridad y capacidad de recuperación
No existe la web «inhackeable». Lo que existe es una web con varias capas de defensa y con la capacidad de volver al punto anterior sin perder el trabajo realizado. Estas son las capas que consideramos imprescindibles:
Capa
Qué hace
Por qué importa
Actualizaciones controladas
Mantiene al día el núcleo, los plugins, temas y módulos, probando antes en un entorno seguro.
Cierra la puerta de entrada más habitual: el software desactualizado.
Copias de seguridad probadas
Copias periódicas de archivos y base de datos, guardadas fuera del servidor y con restauración verificada.
Es lo que permite volver atrás sin alterar el trabajo hecho. Una copia que nunca se ha restaurado es una suposición.
Antivirus y antimalware
Analiza archivos y base de datos en busca de código malicioso y cambios sospechosos.
Detecta el malware que otras capas no han frenado.
Cortafuegos de aplicación (WAF)
Filtra peticiones maliciosas antes de que lleguen a la web.
Reduce el riesgo en la ventana entre el fallo y el parche. PrestaShop lo recomienda expresamente.
Limpieza de la base de datos
Revisa usuarios, opciones y contenido en busca de restos, scripts inyectados y señales de intrusión.
Elimina lo que no se ve a simple vista y que permite al atacante volver.
Búsqueda de puertas traseras
Comprueba archivos y tareas programadas por código que no debería estar.
Sin esto, restaurar puede devolverte al mismo punto.
Control de accesos
Doble factor, permisos mínimos, rotación de contraseñas y revisión de usuarios administradores.
Cierra la vía de credenciales débiles o filtradas.
Monitorización y alertas
Vigila cambios, caídas y avisos de listas negras.
Convierte una detección de semanas en una de horas.
Recomendaciones específicas para PrestaShop
El propio proyecto recomienda, ante la ola de inyecciones SQL de 2025: revisar el valor PS_SHOP_NAME en la base de datos por si contiene scripts, actualizar el núcleo y todos los módulos (nativos y de terceros), usar un prefijo de base de datos distinto de ps_, implementar un WAF y hacer copias periódicas de base de datos y archivos (PrestaShop Project).
La parte legal: protección de datos y brechas de seguridad
Si el hackeo afecta a datos personales (clientes, usuarios, formularios, pedidos), el RGPD entra en juego. No somos un despacho de abogados y esto no es asesoramiento jurídico, pero estos son los puntos que conviene tener presentes:
Deber de seguridad (art. 32 RGPD): el responsable debe aplicar medidas técnicas y organizativas adecuadas al riesgo. Un sitio sin actualizar ni copias difícilmente demuestra que se hizo.
Notificación a la AEPD en 72 horas (art. 33 RGPD): las brechas de datos personales que supongan un riesgo para los derechos y libertades de las personas deben notificarse sin dilación indebida y, si es posible, en un máximo de 72 horas desde que se tiene constancia (AEPD). La AEPD recuerda además que la cuestión no es solo si notificar, sino valorar cada brecha y documentarla (AEPD).
ComunicaciónComunicaciónproceso de transmitir información entre la empresa y sus clientes o entre la empresa y su equipo de trabajo. a los afectados (art. 34 RGPD): cuando el riesgo es alto, también hay que informar a las personas cuyos datos se han visto comprometidos.
Sanciones: las infracciones relativas a los artículos 25, 32 y 33 pueden sancionarse con hasta 10 millones de euros o el 2 % de la facturación anual global (Netwrix).
Por eso un mantenimiento serio incluye registrar qué ha pasado, qué datos podían estar expuestos y desde cuándo: es lo que permite decidir con criterio si hay que notificar y hacerlo dentro de plazo.
Qué incluye un servicio de mantenimiento y seguridad web
En BarmetMedia trabajamos la seguridad como un proceso continuo, no como una acción puntual: copias de seguridad, antivirus y antimalware, limpieza de la base de datos, búsqueda de señales de intrusión y de puertas traseras, y recuperación de la información sin alterar el trabajo realizado. Puedes ver cómo lo planteamos en nuestra página de mantenimiento y seguridad web.
Mantenimiento y seguridad web
¿Sabes qué pasaría si hackearan tu web mañana?
Revisamos tu WordPress o PrestaShop y te decimos qué capas te faltan.
No. Los ataques son automáticos y buscan versiones vulnerables, no negocios concretos. El tamaño de la web no influye en que sea detectada.
¿Un plugin de seguridad es suficiente?
Ayuda, pero no sustituye al resto: actualizaciones, copias probadas, limpieza de base de datos y revisión de puertas traseras. La seguridad funciona por capas.
¿Con tener copias de seguridad basta?
Las copias son imprescindibles, pero no suficientes. Si la copia ya incluye una puerta trasera, o el fallo original sigue abierto, el atacante vuelve a entrar. Hay que restaurar, limpiar y cerrar la vía de entrada.
¿Los hackeos afectan solo a WordPress?
No. PrestaShop y otros CMS también tienen vulnerabilidades, sobre todo en módulos y extensiones de terceros. WordPress concentra más casos en parte por su cuota de mercado.
¿Cuándo tengo que notificar una brecha a la AEPD?
Cuando la brecha afecte a datos personales y suponga un riesgo para los derechos y libertades de las personas: el plazo general es de 72 horas desde que tienes constancia. Consulta con tu asesor jurídico o DPD cada caso.
¿Qué hago si creo que mi web ha sido hackeada?
No borres nada: conserva copias y registros, cambia credenciales, pon la web en mantenimiento si es necesario y contacta con un especialista. Cuanto antes se analice, más fácil es acotar el alcance.
Transparencia: este artículo se ha elaborado con ayuda de inteligencia artificial a partir de las fuentes citadas y ha sido revisado por el equipo de BarmetMedia. No constituye asesoramiento jurídico.
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.